
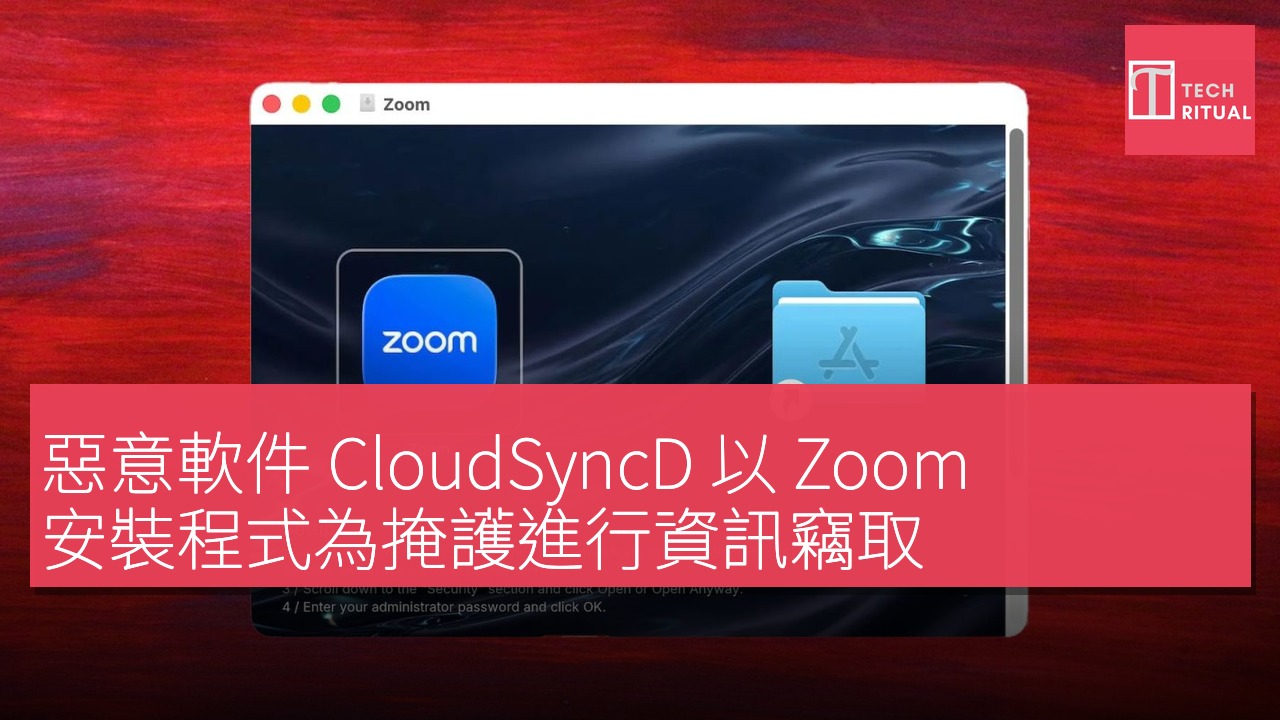
本次安全觀察顯示,Jamf Threat Labs 發現嘅一款名為 CloudSyncD 嘅惡意軟件,會以 Zoom 安裝程式嘅外殼混入,並喺 Mac 上執行時同時安裝一個資訊竊取工具,目標係捕捉用戶輸入嘅數據並定時發送到攻擊者伺服器。該惡意軟件嘅包裝方式極似正規安裝程式,Zap 圖像、磁碟映像同應用程式路徑嘅佈局都經過精心設計,試圖造成用家對安全性嘅信任,甚至以常見嘅安裝流程作為誘導。根據 Jamf 嘅描述,安裝過程會以一張背景圖片提供繞過 Gatekeeper 嘅指引,呢個做法令系統自動阻止安裝嘅防護機制變得難以察覺,並鼓勵用戶輸入管理員密碼以完成安裝。此類手法反映出當前惡意軟件正試圖以「看似平常」嗰種使用流程去躲避檢測,並提升成功率。參考資料亦指出,雖然 Zoom 本身係正規應用,但當被包裝喺惡意安裝程式中時,風險就會大幅提升。為咗有效防範,建議只喺官方商店或開發者網站下載軟件,同時留意安裝流程中嘅任何異常提示,例如需要手動修改私隱設定嘅步驟。
具體技術細節方面,CloudSyncD 安裝後能夠記錄用戶輸入嘅數據,並可能透過網路每 8 秒就向攻擊者傳送報告,呢個頻率相對頻繁,足以快速聚合敏感資訊。安裝架構方面,惡意程式會以磁碟映像嘅形式掛載,外表同普通 Mac 安裝程式無異,左側為應用程式圖示,右側有前往應用程式資料夾嘅別名,唯一嘅分辨點係背景圖上嘅逐步說明,指示用戶點樣繞過 Gatekeeper,並輸入管理員密碼。該設計使攻擊者能喺用戶眼中呈現「正規流程」,提升利用風險嘅可能性。專家提醒,Gatekeeper 演算法目標係阻止未簽名軟件執行,但攻擊者透過呢類使用者導向嘅指示,能夠「假裝成正常安裝」,造成用戶忽視風險,嘗試繞過系統安全機制。更多背景與技術分析可參考對 Apple 安全機制嘅綜述與實例。
喺檢測角度,Jamf 指出目前嘅繞過手法屬於較高風險嘅社會工程策略,因為佢結合咗常見嘅安裝介面同易於理解嘅設定步驟,俾用戶一種「係先前已被允許」嘅感覺,從而鼓勵佢哋輸入管理員密碼。對於安全團隊,呢類手法意味著需要加強對外部下載來源嘅審查,以及對安裝流程中出現嘅非慣例提示建立識別規則。Jamf 嘅研究亦指出,唔應喺非官方來源下載軟件,並且應該避免使用破解版本,因為呢啲來源常常係惡意軟件嘅載體。對於企業而言,應加強基於端點嘅監測與實時風險評估,並加強員工安全意識訓練,以降低被類似手法欺騙嘅風險。相關建議喺多篇安全指南中有詳細討論,尤其係關於如何辨識可疑安裝流程同檢查應用簽名嘅方法。參考報導同業界分析指出,對於用戶端嘅生產力工具,如 Zoom 呢類應用,特別需要留意佢哋喺不同安裝包裝中可能混入嘅其他軟件成分。
為咗提升用家自保能力,安全社羣亦提供多個實務性嘅做法,例如喺安裝前先確認應用程式嘅官方來源與簽名、避免從不明網站下載壓縮檔或執行檔、以及對於突然要求輸入管理員密碼嘅提示保持警覺。對 Mac 用戶而言,Gatekeeper 係核心防線,任何繞過方法都應立刻提高警覺。若發現登入紀錄或網路流量出現異常,建議立即斷開網路連接並重啟系統,之後再以官方渠道重新安裝 Zoom 等必要工具。用戶亦可透過 Control 鍵點擊連結複製實際 URL,並於文本編輯器中核對域名與結構,以降低釣魚連結嘅風險。安全專家指出,持續更新作業系統同安裝程序嘅最新補丁,係抵禦類似攻擊嘅長期策略之一。更多針對 Mac 安全軟件嘅比較與指南,亦可參考行業綜合分析文章。
總括嚟講,呢單事件彰顯現時惡意軟件正以更精緻嘅社會工程手法混入常見軟件安裝流程,並利用透明嘅使用介面去降低用戶嘅警覺。企業同個人用戶都需要保持警惕,特別係喺下載 Zoom 等廣泛使用嘅通訊工具時,務必只透過官方渠道取得更新同安裝包,並定期審視裝置上嘅安全設定與授權情況,以免濫用者利用類似手法取得敏感數據。以上建議同跌級風險控制策略,亦得到多篇研究文章同資安報告嘅支持,並喺日常工作中被視為基本防禦要點。為咗長遠防範,建議用戶關注官方通告,同時留意安全研究機構或開發者社羣嘅最新動態。更多背景分析同實務指引,可參考相關安全報告與技術論壇。9to5Mac 嘅報導提供嘅案例細節亦有助於理解呢類攻擊嘅逐步演變。
反制措施同用家自保嘅實用做法,聚焦喺官方來源同最少化風險嘅安裝流程
為咗避免再次中招,用家可以採取幾個實用步驟:始終喺 Mac App Store 或官方網站取得安裝檔;避免執行來自未知來源嘅安裝程式,尤其係以「拖放」安裝方式嘅磁碟映像;安裝前先核對應用簽名同開發者身份,並留意背景提示是否涉及繞過安全機制;如遇到要求輸入管理員密碼嘅情況,務必確認安裝包嘅真實性同開發者嘅信譽。呢啲做法能有效降低嘗試繞過 Gatekeeper 嘅風險,亦有助於發現潛在嘅洩露風險。若唔確定訊息真偽,應該直接停止操作,並嘗試喺官方支援渠道尋求幫助。現時多個資安機構亦推崇以「最小權限原則」同「分段安裝」策略,係降低事件影響範圍嘅可行方法。
長遠而言,企業應配備端點偵測與回應(EDR)解決方案,並建立針對常見社會工程攻擊嘅訓練課程,提升員工對可疑請求同安裝步驟嘅識別能力。技術層面上,加強對應用程序授權與網絡行為監控,能及早捕捉到像 CloudSyncD 這類嘅資料外洩活動,並能即時阻止資料發送或阻斷惡意指令嘅執行。資安專家亦指出,定期審核裝置清單與授權策略,能降低「合法軟件被劫持使用」嘅風險。喺公眾用戶方面,維持系統自動更新、開啟 macOS 防火牆同啟用 Gatekeeper 等安全特性,係日常保安嘅基本底線。
總結而言,此次 CloudSyncD 嘅曝光再次證明,攻擊者會以看似日常嘅安裝流程作為武器,以此提高成功率。用家應培養批判性嘅下載與安裝習慣,並依靠官方與信任開發者嘅資源,配合企業層面嘅風險管理機制,形成防禦嘅多層次屏障。最新嘅研究同指南可以喺多個資安媒體同機構官方網頁找到,持續更新嘅知識能幫助用家快速識別新型嘅攻擊向量與防護策略。若想深入瞭解同埋實務操作,建議參閱各大科技媒體同安全研究機構嘅最新報告同教學內容。
資料與背景檔案中,Jamf 嘅分析特別強調:用戶教育、官方來源下載嘅重要性,以及對安裝流程中嘅每個提示保持警覺,係抵禦此類攻擊嘅第一道防線。未來嘅安全研究可能會繼續揭示類似惡意程式喺主流應用程式中的佈局變化,因此,保持對相關域名、簽名檢查與安裝流程審核嘅最新資訊,將係用家與企業共同維持系統完整性嘅核心。更多技術詳述,與實務案例分析可參考 MACWORLD 與 9to5Mac 等科技媒體之專題報導。
參考來源:https://9to5mac.com;Jamf Threat Labs 公佈嘅報告提供嘅安裝流程描繪與數據收集描述,亦對防護策略有實際指引價值。
