

Cisco Expressway 一項嚴重漏洞出現實際入侵個案。網絡安全公司 F6 表示,攻擊者利用 CVE-2026-76466,先攻破一間俄羅斯企業面向互聯網的 Expressway 裝置,再進入內部網絡的叢集節點。Cisco 已為漏洞提供修復版本,官方評為 Critical,CVSSv3.1 基本分數達 9.8,使用受影響叢集的機構應盡快核對及更新系統。
根據 Cisco 官方保安公告,漏洞可讓符合條件的未經認證遠端攻擊者,以 root 權限執行系統指令。不過,截至香港時間 11 月 20 日晚上 8 時 43 分查證,官方公告仍表示 PSIRT 不知悉相關惡意利用;今次實際入侵的消息,來自 F6 於 11 月 18 日公布的調查,並非 Cisco 在公告中確認。
影響已組成叢集的 Expressway-C 及 Expressway-E
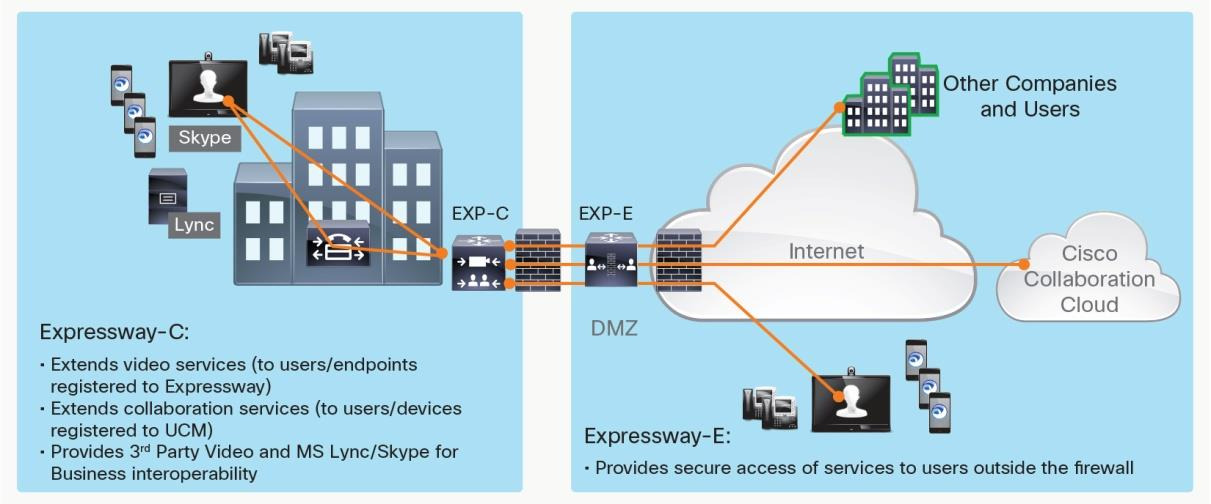
Cisco 指出,漏洞涉及 Expressway 的資料庫服務,受影響產品包括已組成叢集、並運行受影響版本的 Expressway-C 及 Expressway-E,涵蓋虛擬機與實體設備。不能把所有獨立運行、未組成叢集的 Expressway 裝置,一律視為受今次漏洞影響。
攻擊者須能經網絡接觸相關服務,並持有公告所指的持久 cookie,才可利用漏洞執行指令。Cisco 沒有詳細交代攻擊者如何取得這些 cookie,但指出即使已啟用叢集的 TLS Verify Mode,用戶端憑證驗證仍然不足。因此,管理人員不能單憑已開啟這項設定,便判斷系統安全。
須更新至 X15.5.20,官方沒有權宜措施
按 Cisco 修復版本表,X15.5.3 或更早版本應更新至 X15.5.20;X14 及更早版本則須遷移至已修復版本。官方明確表示,沒有可解決此漏洞的權宜措施。台灣 TWCERT/CC 的通報亦列出相同修補方向。
F6 建議,若暫時未能更新,可限制叢集資料庫服務的網絡存取,只讓受信任的叢集節點互通。不過,這是研究機構提出的風險緩解建議,並不等於已修復漏洞,也不是 Cisco 提供的正式替代方案。使用相關產品的機構,仍應以官方公告及版本表安排更新。
研究指由外網裝置進入內網,未證實資料遭竊
F6 表示,在公開概念驗證程式碼出現後不久,攻擊者成功入侵運行 X15.5.3 的 Expressway 裝置,並取得 root 權限。調查指,攻擊者先攻破兩台可從互聯網接觸的裝置,再經其中一台進入另外兩台內部網絡叢集節點,其後準備用於繼續移動的工具,意圖尋找檔案分享、資料庫及憑證。
這項調查支持「攻擊者已進入內網叢集節點」的說法,但不代表整個企業內網已被全面攻陷,亦未能據此斷言資料已遭竊取。F6 沒有公開事主名稱,也沒有將事件歸因於特定攻擊組織。SecurityWeek 的跟進報道轉述上述發現,並指出 Cisco 公告當時尚未更新利用狀態。
對企業而言,重點不只是安裝補丁。若受影響的 Expressway 叢集曾讓相關服務暴露於不受信任網絡,亦應按自身環境及研究報告檢查異常活動,不能把完成更新等同於排除更新前已遭入侵的可能。
