
電腦過去很少會在人離開後繼續工作。當您合上螢幕去用餐時,文檔停留在光標閃爍的地方,郵件仍然躺在草稿箱中。然而,在人工智能智能體描繪的未來中,電腦將不再安靜地等待主人。它可以在您開會時查找資料、填寫表格、撰寫報告,甚至順便訂好晚上的餐廳。等您重新坐回螢幕前,工作已經向前推進了幾步。這聽上去無疑是美好的,但問題也正是由此開始。如果人工智能打開了錯誤的文件,將尚未公開的方案發送給錯誤的人,或者刪除了一份它認為「重複」的文件,而您卻再也找不回來,這算誰的操作?
當一個人工智能既能讀取硬盤,又能訪問瀏覽器、郵箱和企業系統時,我們又憑什麼相信它只會做被交代的那一件事?
Microsoft 最近給出的答案十分有趣。在讓人工智能真正進入 Windows 之前,它首先為這些智能體建立了一個隔離室。過去兩年,人們已經習慣在電腦上與人工智能聊天。它會回答問題、改寫文案、總結網頁,但大多數情況下,它的能力仍然停留在相對安全的邊界內。您將什麼內容複製給它,它就處理什麼內容;您不按下發送鍵,它通常什麼也做不了。即使出現錯誤,最常見的後果也只是螢幕上多了一段不可靠的文字。
智能體改變了這條邊界。它不再只是等著人把材料送到面前,而是要自己尋找材料、調用工具、完成操作。
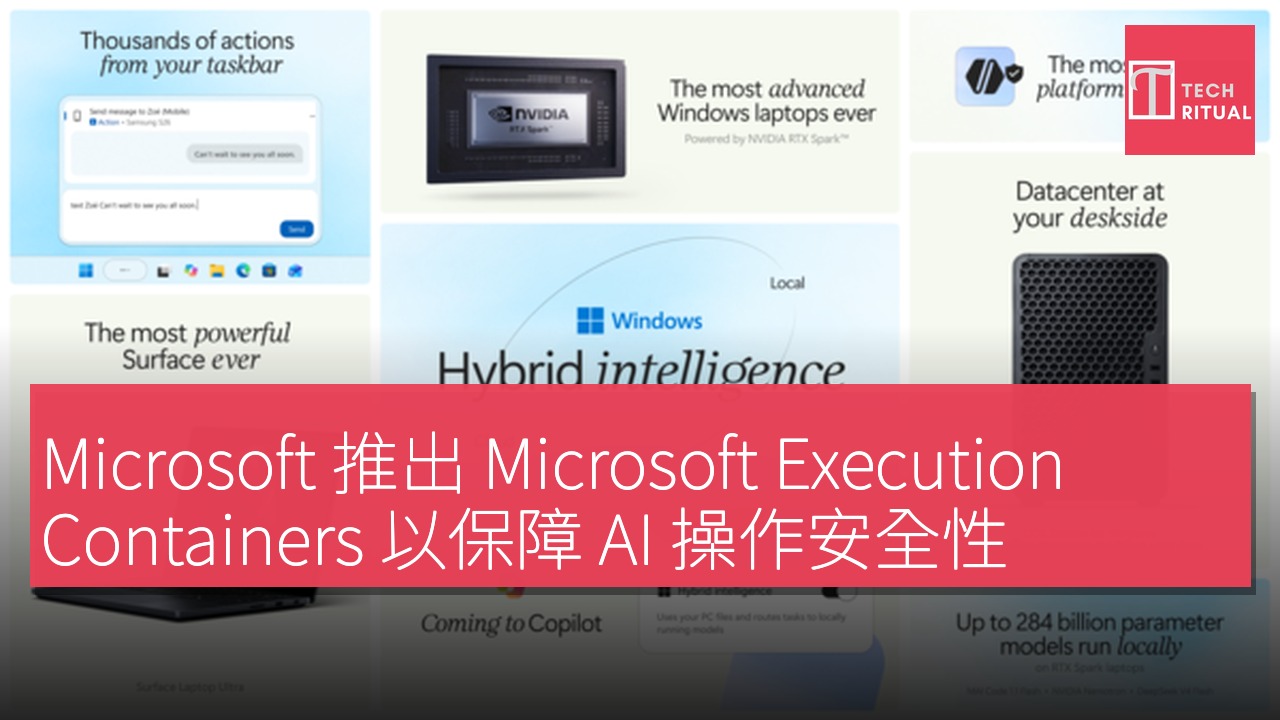
Microsoft 推出人工智能執行容器以加強安全性
為了替您整理一份報銷單,它可能需要打開郵箱下載發票,識別圖片中的金額,再登錄公司的財務系統提交;為了替您完成一段程序,它不僅要撰寫代碼,還要讀取項目文件、執行命令、安裝依賴,甚至訪問互聯網查找文檔。人工智能越像一個真正的助手,它所需的權限也就越接近一個真正坐在電腦前的人。舊有的電腦權限體系並不是為這種情況設計的。修圖軟件需要照片,影片會議需要麥克風,用戶至少大致知道自己允許了什麼。
然而,智能體面對的不是一種固定功能,而是一連串臨時生成的行動。今天它為了做表格讀取下載目錄,明天又為了「幫您清理電腦」觸碰整個硬盤。
一個簡單的「允許訪問」,很難說明授權持續多久、能做多少事,又會把數據帶到哪裡。這也是為什麼人工智能安全開始從「它會不會胡說」轉向「它會不會亂做」。聊天機器人答錯一道題,用戶還有機會在行動前發現問題;智能體一旦把答案直接變成操作,錯誤就可能越過螢幕,落到真實的文件、帳戶和資金上。讓人工智能擁有行動能力,卻仍然沿用過去那種一次授權、長期有效的權限邏輯,就像把家門鑰匙交給一個臨時助理,然後只叮囑一句「別亂動」。
Microsoft 在 10 月 7 日正式推出 Microsoft Execution Containers,即針對人工智能智能體的執行容器。這個名字聽上去很技術,但它解決的問題並不難理解。
與其讓一個智能體在整台電腦中自由行動,不如先把它帶進一間單獨的工作室,只把完成任務所需的文件、工具和網絡入口放進去。它可以在房間裡撰寫代碼、運行程序和處理資料,卻不能因為一句模糊的指令,就順手拉開隔壁所有抽屜。Microsoft 將這套機制分為三部分。隔離負責限制智能體能接觸的數據和系統資源;身份用來分辨一次操作來自用戶本人,還是替用戶工作的人工智能;管理則讓企業能夠設置規則、監控風險並撤銷權限。
真正關鍵的不是「關起來」,而是讓人工智能的行動可辨認、可追蹤,也可以被收回。
身份尤其重要。當人和人工智能共用同一套帳號與權限,責任會迅速變得模糊。一封郵件究竟是用戶親手發出,還是人工智能按照過度寬泛的指令代發?程序是意外崩潰,還是智能體主動結束?如果系統無法區分兩者,日誌再完整,也很難回答最基本的問題。給人工智能單獨的身份,就像給臨時員工發一張有期限的門禁卡。它依然代表您做事,卻不必擁有和您相同的權力;任務結束後,門禁可以失效,出現風險時也能單獨凍結。
這套機制不如生成圖片、自動寫代碼那麼炫,但決定了人工智能只能出現在演示台上,還是有資格進入真正存放工作和生活的電腦。Microsoft 並不是唯一開始補這道門鎖的公司。此前 Apple 也表示,將為完整磁碟訪問等高敏感權限增加更明確的控制,原因同樣指向人工智能智能體可能接觸郵件、資訊、瀏覽記錄和大量私人文件。兩家公司選擇的技術路徑不同,但方向已經十分接近。作業系統不能再把人工智能當成一個普通應用,因為它既可能調用應用,也可能跨過多個應用完成一件事。
過去的權限管理是在問「這個軟件能否訪問照片」,未來的權限管理則要繼續追問「它為什麼訪問、可以訪問哪些、只允許這一次還是永遠允許」。
隨著執行容器一起出現的,還有一台很能說明問題的電腦。Surface Laptop Ultra 最高配備 128GB 統一內存,官方稱可以在本地運行超過 1200 億參數的模型。部分過去只能放在雲端的任務,開始能夠留在個人電腦上。對重視私隱的用戶來說,這似乎是最直觀的答案:資料不必上傳,當然就更安全。但「本地」解決的是數據離開設備的問題,並沒有自動解決人工智能在設備內部能碰什麼。
一個完全離線的智能體,如果能讀取整個硬盤、執行任意命令,仍然可能誤刪文件或從不該進入的目錄裡提取資訊。把模型從伺服器搬回電腦,只是縮短了數據移動的距離;真正決定安全邊界的,依舊是權限、隔離和操作記錄。
本地人工智能還帶來了另一種更容易被忽視的代價,那就是價格。Surface Laptop Ultra 的售價從 US$2,599 (約 HK$20,272)到 US$5,899 (約 HK$46,012)不等,大內存版本顯然不是大眾消費品。英偉達面向本地人工智能開發的 DGX Spark 也因為內存成本上漲,將售價提高到 US$6,950 (約 HK$54,210)。模型越大,需要的內存和帶寬越高,因此「讓數據留在自己手裡」正在變成一種昂貴的硬件配置,而不是所有人都能享有的能力。
這可能形成一個略顯尷尬的局面。買得起高性能電腦的人,可以把更多敏感任務留在本地;普通用戶則繼續依賴雲端模型,通過平台的私隱政策換取便利。本地人工智能不僅是性能路線的區別,也可能成為新的私隱價格差。如果真正好用的本地模型只存在於幾千美元的設備上,這種安全感仍是少數人才負擔得起的商品。
本地與雲端也並非非此即彼。Microsoft 推動的是混合模式,簡單任務留在設備上,複雜任務再交給雲端。它更現實,卻讓邊界更複雜:用戶不僅要知道人工智能讀了哪些文件,還要知道哪一部分送到了伺服器,以及返回結果又觸發了什麼操作。未來可靠的人工智能電腦,不能只在包裝盒上寫一句「端側處理」,還要把這條數據路徑講明白。
一間隔離室還不夠。執行容器是一個不錯的開始,但它並不會自動讓所有人工智能操作變得安全。隔離能縮小事故發生時的範圍,卻不能替用戶判斷任務本身是不是合理。一個智能體即使只被允許進入指定文件夾,也可能把裡面錯誤的版本發送出去;它即使不能讀取銀行卡密碼,也可能在已經登錄的購物網站裡下錯訂單。安全不僅僅是給人工智能劃一條線,還要讓人看得懂它準備越過哪條線。
消費級人工智能真正需要的是一套比「允許」與「不允許」更細的授權。用戶應該給出任務級權限,而不是把整個應用永久放行;支付、刪除、公開發布等不可逆操作,需要執行前確認;系統也應留下普通人看得懂的記錄,說明人工智能打開、修改和發送過什麼。一旦任務偏離預期,還要有直接的停止鍵和盡可能完整的撤銷能力。這些設計會讓人工智能顯得沒有演示影片裡那麼流暢。發布會上那種「說一句話,幾百杯咖啡已經下單」的場面很有衝擊力,但真正讓人放心的產品,也許必須在第二百杯咖啡付款之前停一下,告訴您數量、收貨地址和總金額。
多一次確認看似降低了效率,卻保留了人仍然是最後決策者這一事實。自動駕駛需要剎車、儀表盤和事故記錄,能夠替人操作電腦的人工智能也一樣。
真正成熟的自動化,不是把人徹底移出過程,而是在需要承擔後果的那一刻,把人重新請回來。電腦開始主動工作之後,個人電腦誕生以來,最穩定的一條規則是等待人的指令。鼠標不動,鍵盤不響,機器就停在那裡。智能體正在改寫這條規則。未來的電腦會在我們睡覺、開會和通勤時持續行動,它不僅保存生活,還會替我們介入生活。那時,電腦最重要的能力未必是模型運行得多快,而是能否讓行動有邊界、權限有來由、錯誤有機會被停止。
Windows 給人工智能造的這間隔離室,因此並不是一個只屬於開發者的技術更新。它提醒所有人,人工智能真正進入日常生活的標誌,不是它又會了一項新技能,而是作業系統終於開始認真防備它。因為只有當一台電腦知道該在什麼時候對人工智能說「不」,用戶才可能放心地把更多事情交給它。我們總是在討論,未來還有什麼事情需要自己去做。也許答案不是繼續親手點擊每一個按鈕,而是保留決定哪些按鈕可以被替我們按下的權力。
人工智能可以住進電腦,也可以在人離開後繼續工作,但那間房應該有門、有鎖,也應該始終有一個開關握在人手裡。
項目 規格 處理器 Surface Laptop Ultra 最高配備 128GB 統一內存 售價 從 US$2,599 (約 HK$20,272)到 US$5,899 (約 HK$46,012)不等
