

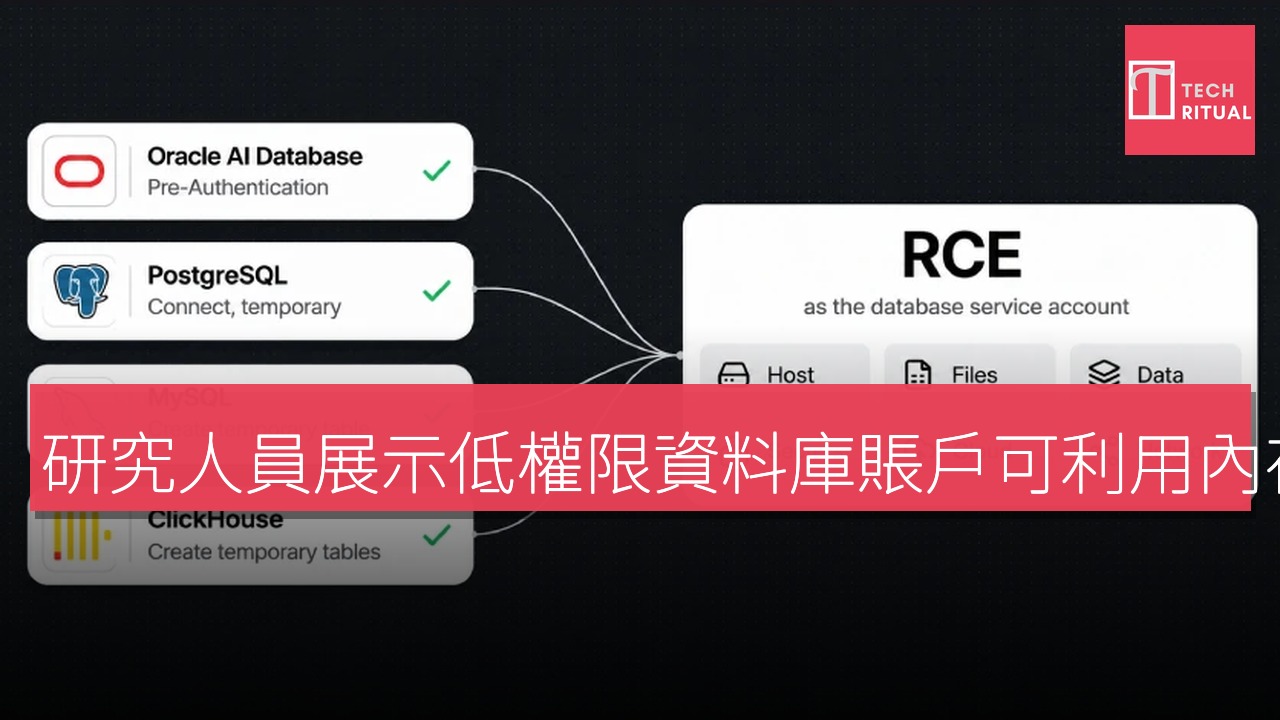
一名研究人員顯示,即使是無法讀取單一應用程式表格的低權限資料庫帳戶,仍然可以在資料庫伺服器上執行代碼,這是透過觸發普通 SQL 背後引擎代碼中的內存損壞漏洞來實現的。該研究人員於昨日發佈的漏洞證明針對 PostgreSQL、MySQL 和 ClickHouse,並且還有一個不需要登入的 Oracle 鏈。至今尚未看到這些漏洞被實際利用。該研究的作者為來自 Depthfirst 的 Zheng Yu。
研究人員指出,資料庫帳戶的 SQL 權限控制其可以訪問的表格和模式,而不是讀取、計劃和執行查詢的內存不安全 C 和 C++ 代碼。常見的授權賦予帳戶足夠的權限來訪問這段代碼。
PostgreSQL 的預設 TEMPORARY 權限,或 MySQL 和 ClickHouse 中創建臨時表的權利,允許帳戶創建對象或發送觸發內存錯誤的輸入。現時已有四個漏洞獲得了供應商的 CVE 和修補,但完整的攻擊鏈尚未被獨立再現,且研究報告未顯示任何漏洞已被用於攻擊。在 PostgreSQL 中,漏洞 CVE-2026-116331 允許能夠創建資料庫對象的帳戶以資料庫運行作業系統用戶的身份執行代碼。
該漏洞已於上週在安全公告中修補,且 CVE 記錄中對研究人員的報告給予了認可。研究者的技術分析顯示,一個普通的登入角色在自己的臨時模式中構建所需的對象,而不接觸應用數據,然後將類型混淆錯誤轉變為對伺服器的控制。
多個資料庫系統存在內存損壞漏洞
MySQL 在其查詢優化器中也存在類似的漏洞,該漏洞為 CVE-2026-101786,影響版本為 26.7.0 至 26.7.1。Oracle 的 MySQL 十月公告將其評定為需要高權限。研究人員在僅能創建臨時表且無法讀取現有表的帳戶上,成功執行了代碼,這種訪問權限比評級所建議的更為狹隘。Oracle 資料庫是唯一一種攻擊者根本不需要帳戶的情況。研究人員表示,Oracle Text 中的漏洞以及 Oracle REST 數據服務的 GraphQL 接口中的缺陷,通過暴露的網絡端點鏈接,能夠在任何登入之前到達引擎代碼並執行命令。
Oracle 已在本週的十一月更新中修補了 Oracle Text 漏洞,該漏洞的 CVE 是 CVE-2026-114819,評分為 9.9,並在十月更新中修補了 GraphQL 漏洞 CVE-2026-91609。根據公司的評估,這兩者在沒有登入的情況下皆不具可利用性。
ClickHouse 是第四個目標。研究人員報告指出在其讀取二進位行格式的過程中出現整數溢出寫入,這是通過設置單一選項 format_binary_max_string_size 為零的用戶到達的,並在版本 26.7.5.10 上重現了一個 shell。該漏洞尚未分配 CVE 也沒有確認的修補版本,因此運營商應向供應商查詢修補方案。
日項目 規格 修補日期 PostgreSQL CVE-2026-116331,版本在 18.7、17.12、16.16、15.20、14.25 之前 11 月 12 日 MySQL Server 和 Cluster CVE-2026-101786,版本 26.7.0 至 26.7.1 10 月 20 日 Oracle 資料庫 (Oracle Text) CVE-2026-114819,版本 19.3-19.32、21.3-21.24、23.4.0-23.26.3 11 月 17 Oracle REST 數據服務 CVE-2026-91609,版本 24.2.0 至 26.2.1 10 月 20 日 ClickHouse 未分配 CVE 26.7.5.10 測試,無確認修補版本
除了安裝更新之外,另一個重要措施是審查帳戶的操作權限,而非單純檢查其可讀取的內容,並移除不需要的 TEMPORARY 權限及廣泛的臨時表權限。這一步驟無法關閉 Oracle 的漏洞途徑,因為該途徑在沒有任何帳戶的情況下就已經開始。
