

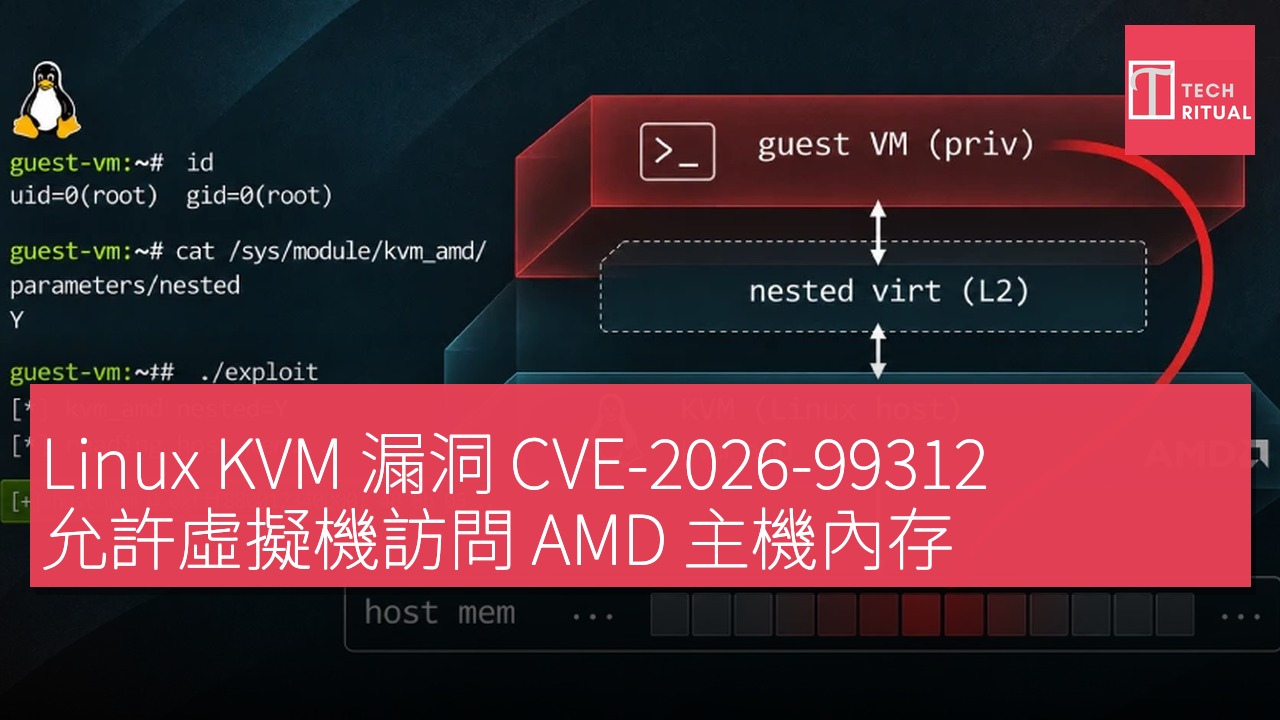
在 DigitalOcean 的雲端伺服器中,KVM(內置於 Linux 核心的虛擬機器監控程序)出現了一個漏洞,使研究人員能夠從自己的虛擬機器內部讀取約 127 GB 的伺服器內存。在共享伺服器上,這些內存可能包含其他客戶的虛擬機器。此漏洞被追蹤為 CVE-2026-99312,僅影響啟用嵌套虛擬化的 AMD 處理器的主機。修復的內核在研究公開的前一天,即星期二發佈。
供應商對其自有伺服器進行了即時修補,告訴 Droplet 用戶:「您無需採取任何行動。」運行自有 KVM 主機的 AMD 硬件操作員需要更新主機內核或關閉嵌套虛擬化。
安全公司 Terra Security 的研究人員 Oren Yomtov 發現了該漏洞,並通過供應商的漏洞獎勵計劃進行報告。供應商確認該漏洞在其自有主機上有效,並將其視為關鍵問題,而 Linux KVM 維護者在 10 月 21 日通知,於 11 月 2 日合併了一個修復。在對其一個 Droplet 的測試中,首先返回的是主機的內核版本橫幅,隨後是約 127 GB 的主機 RAM,映射為只讀,供應商在昨日的披露貼文中表示。
寫入測試在研究人員自有的裸金屬 AMD 伺服器上進行,沒有連接其他客戶。在那裡,客戶端將 32 個選定的字節寫入主機內核的活頁面中,並由加載到該內核的見證模組確認了變更。這兩個測試均在由研究人員控制的虛擬機器內部以根訪問權限開始。
漏洞影響了多個雲服務供應商的安全性
攻擊者需要相同的權限:控制一個位於易受攻擊主機上的客戶端,而不僅僅是對其的網絡訪問。基於 Intel 的 KVM 主機不受影響,因為該漏洞代碼僅存在於 KVM 對 AMD 的嵌套虛擬化支持中。研究人員調查的許多雲服務提供商並不脆弱,因為他們未啟用 AMD 的嵌套虛擬化。根據跟蹤該問題的虛擬化平台供應商 VirtFusion,目前尚無報告顯示該漏洞在研究以外的地方被利用。
也未發佈任何攻擊代碼,也沒有檢測過去嘗試的指導。嚴重性評級存在分歧。Linux 核心的 CVE 團隊將該漏洞評分為 8.8 分(滿分 10 分),對保密性、完整性和可用性影響重大,而紅帽的初步安全評估將其評為中等,得分為 5.6,並將影響視為僅限於拒絕服務。
供應商對其自有共享雲服務將其視為關鍵問題。Terra 的技術分析在星期三發佈,描述了一個指標指向已釋放的內存。KVM 使用一個表來限制每個虛擬機器,即嵌套頁表,將虛擬機器的內存地址轉換為主機的實際內存,處理器通過為每個虛擬 CPU 保留的指標找到該表。一些主機允許虛擬機器運行其自己的虛擬機器,即嵌套虛擬機器。當一個名為 INIT 的重置信號停止嵌套虛擬機器時,KVM 跳過恢復外部虛擬機器的指標,導致其指向內核已經釋放的內存頁面。
一旦內核重新使用了那個釋放的頁面,客戶端便可以用自己選擇的條目填充它,處理器將其視為真正的表。這些偽造條目可以命名主機上的任何物理頁面,這就是約 127 GB 的伺服器 RAM 如何被一個從未被授予的客戶端所獲得。修復使 KVM 在每次 INIT 時重置該內存管理狀態。
該漏洞是由於一個安全修復而產生。2022 年針對另一個嵌套虛擬化漏洞 CVE-2022-3344 的修補程序將重置路徑切換回外部虛擬機器的控制塊,但錯過了頁表指標,研究人員表示,這一錯誤在內核中存在了近四年。在之前的工作 PatchSlop 中,該團隊發現另一個修復引入了 3.2% 的內核漏洞。修復存在於主機內核中,更新虛擬機內的作業系統不會改變任何東西,且主機在重啟之前將繼續運行其舊內核。
上游修復在星期二以穩定內核 7.3.5 和長期內核 6.18.64 以及 6.12.118 發佈,內核團隊的 CVE 公告顯示。
受影響的代碼已經存在多年:它在 2022 年進入 6.1 內核,並被帶入 5.15.81 和 6.0.11 發佈,因此舊的內核版本和基於它們構建的發行內核都在範圍內。大多數發行內核尚未擁有修復。截至發佈時,Debian 的安全追蹤器列出其所有發行的內核均為脆弱,僅在不穩定版本中有修復,而 Ubuntu 的 CVE 追蹤器將該漏洞評為高,並將其內核列為脆弱,尚未發佈修復包。
紅帽將 Enterprise Linux 9 和 10 的內核列為受影響,修復推遲,而 Enterprise Linux 8 的內核則不受影響。直到安裝了修復的主機內核並進行重啟,唯一可用的保護措施是關閉嵌套虛擬化。這樣可以完全關閉這個路徑,但虛擬機器則無法再運行自己的虛擬機器,因此在進行更改之前請警告依賴該功能的租戶。
根據 VirtFusion 的操作指南,嵌套虛擬化在內核的 kvm_amd 模組中默認啟用,因此未打補丁的主機是暴露的,除非該設置被有意更改。要檢查和更改此設置:使用 cat /sys/module/kvm_amd/parameters/nested 檢查設置。值為 1 或 Y 表示嵌套虛擬化已啟用。如果主機尚無法更新,則將選項 kvm_amd nested=0 添加到主機的模組配置中。
重啟主機。該設置在虛擬機器運行時無法更改,並且新安裝的內核在重啟之前也無法保護主機。使用 uname -r 確認,並再次讀取嵌套設置。
該漏洞是今年披露的一系列 KVM 隔離失敗中的最新一個,此前還有影響 Intel 和 AMD 系統的 KVM 的影子內存管理的 16 年漏洞,以及 Linux 網絡代碼中的 PwnEscape 漏洞,該漏洞使客戶端能夠在 Vercel 的實時沙盒中讀取主機內存。
項目 規格 處理器 AMD 內存容量 127 GB
